Aller au contenu principal

Technique d'arnaque

Phishing : comment reconnaître l'hameçonnage et éviter le piège ?

Le phishing consiste à faire croire qu'une demande vient d'une personne ou d'un organisme de confiance, pour vous amener à faire vous-même quelque chose d'utile à l'attaquant.

Cette page décompose le procédé pièce par pièce, puis montre exactement quoi regarder dans une adresse, un lien ou un message.

La recette, à chaque fois la même

  • Une identité crédible

    Un nom d'organisme, un logo, une mise en page connue. Ce qui donne envie de lire plutôt que de supprimer.

  • Un prétexte plausible

    Un colis, une facture, un compte à confirmer. Une raison qui explique pourquoi on vous écrit maintenant.

  • Une action à faire

    Cliquer, saisir, rappeler, transmettre un code. C'est le seul élément dont l'attaquant a réellement besoin.

La base

Qu'est-ce que le phishing ou hameçonnage ?

Le phishing consiste à faire croire qu'une demande vient d'une personne ou d'un organisme de confiance, pour vous amener à faire vous-même quelque chose d'utile à l'attaquant.

La définition officielle de Cybermalveillance.gouv.fr est plus précise : une technique frauduleuse destinée à leurrer une personne pour l'inciter à communiquer des données personnelles ou bancaires, en se faisant passer pour un tiers de confiance.

  • Hameçonnage, c'est le même mot

    « Hameçonnage » est le terme français officiel, « phishing » son équivalent anglais. Les deux désignent exactement la même chose, et les organismes publics emploient souvent les deux ensemble.

  • Ce n'est pas seulement un faux e-mail

    Le même procédé s'emploie par SMS, par téléphone, par messagerie instantanée, sur les réseaux sociaux, et jusque dans un QR code. Le canal change, la mécanique non.

  • C'est vous qui réalisez l'action

    Rien n'est forcé techniquement. L'attaquant a besoin que vous cliquiez, que vous saisissiez, que vous répondiez. C'est ce qui rend la vérification si efficace : elle intervient avant l'action.

Le coeur du sujet

Comment fonctionne une attaque de phishing ?

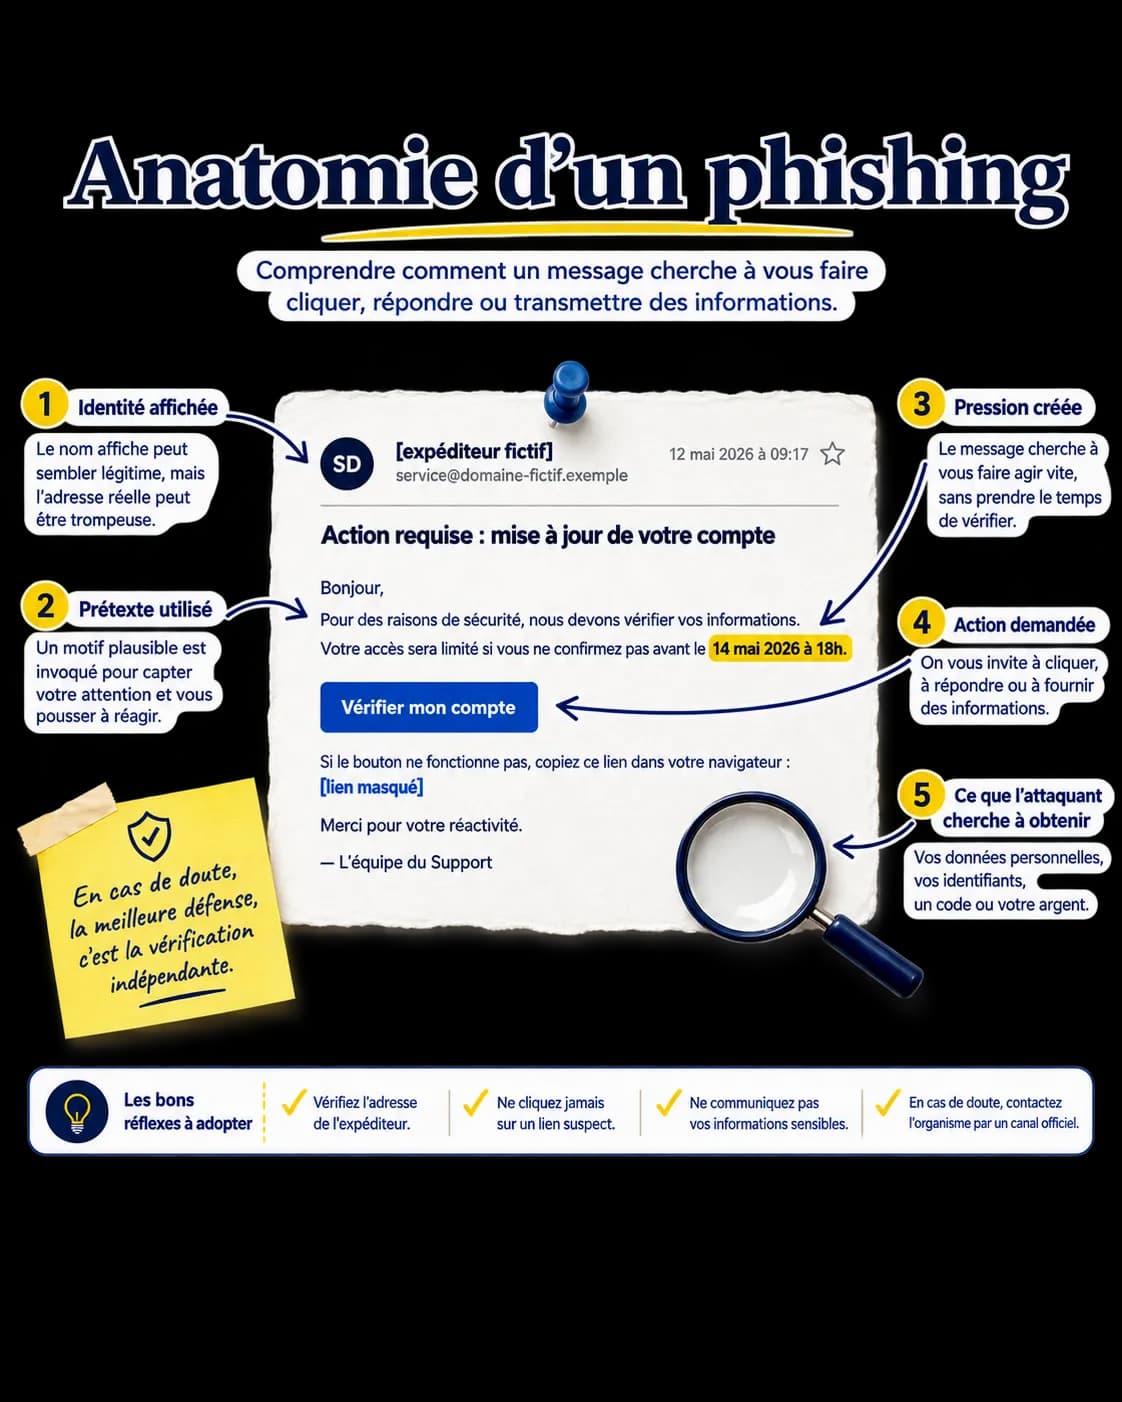
Un message d'hameçonnage est un assemblage. Cinq pièces, chacune avec un rôle précis, qui se répètent d'une tentative à l'autre quel que soit l'habillage. Les voir séparément, c'est cesser de les subir ensemble.
Schéma pédagogique montrant les cinq éléments d'un message de phishing, numérotés autour d'un message fictif : l'identité affichée, le prétexte utilisé, la pression créée, l'action demandée et ce que l'attaquant cherche à obtenir.
Le message présenté est entièrement fictif : ni l'expéditeur, ni le domaine, ni le lien ne correspondent à quoi que ce soit de réel.

Les cinq pièces, une par une

Pour chacune : ce que vous avez sous les yeux, ce que cela cherche à provoquer, et le contrôle qui lui répond.

  1. L'identité affichée

    Ce que vous voyez

    Un nom d'expéditeur, parfois une adresse, souvent un logo. Tout ce qui répond à la question « qui m'écrit ? ».

    Ce que cela cherche à provoquer

    Vous placer d'emblée dans une relation existante. On ne lit pas de la même façon un message d'un inconnu et un message d'un organisme dont on est client.

    Ce qu'il faut vérifier

    Le nom affiché est choisi par l'expéditeur : il ne prouve rien. Ce qui compte est le domaine, c'est-à-dire ce qui suit l'arobase dans une adresse e-mail.
  2. Le prétexte

    Ce que vous voyez

    La raison invoquée : un dossier à compléter, un paiement en attente, une anomalie détectée, un colis bloqué.

    Ce que cela cherche à provoquer

    Rendre le message logique. Un prétexte réussi ne surprend pas, il s'insère dans quelque chose que vous attendiez déjà ou que vous pourriez plausiblement attendre.

    Ce qu'il faut vérifier

    Se demander si l'on attendait cette démarche. Une sollicitation que l'on n'a pas déclenchée soi-même mérite toujours une vérification, même quand elle paraît anodine.

  3. La pression

    Ce que vous voyez

    Un délai, une conséquence annoncée, parfois un ton pressant : accès suspendu, majoration, dossier clôturé.

    Ce que cela cherche à provoquer

    Réduire le temps de réflexion. Ce n'est pas la peur qui est recherchée en soi, c'est la précipitation qu'elle provoque.

    Ce qu'il faut vérifier

    Une démarche réelle survit à quelques heures d'attente. Le délai annoncé est justement l'élément qu'il faut refuser de prendre au sérieux avant d'avoir vérifié.

  4. L'action demandée

    Ce que vous voyez

    Un bouton, un lien, un numéro à rappeler, une pièce jointe à ouvrir, un formulaire à remplir.

    Ce que cela cherche à provoquer

    Obtenir le seul geste dont l'attaquant a besoin. Tout ce qui précède ne sert qu'à rendre celui-ci naturel.

    Ce qu'il faut vérifier

    C'est le point d'arrêt. Le lien, le numéro et la pièce jointe font partie du message : les utiliser pour vérifier le message revient à ne pas le vérifier du tout.

  5. L'objectif réel

    Ce que vous voyez

    Rien, justement. C'est la seule partie qui ne s'affiche jamais.

    Ce que cela cherche à provoquer

    Récupérer des identifiants, des coordonnées bancaires, un code de validation, un paiement, ou l'accès à un compte qui servira ensuite à contacter vos proches.

    Ce qu'il faut vérifier

    Se demander ce que la demande produirait si on la suivait. Une action dont on ne voit pas la conséquence mérite d'être différée, pas accélérée.

Comprendre

Pourquoi le phishing fonctionne-t-il aussi bien ?

Pas parce que les gens seraient imprudents. Parce qu'il s'appuie sur des comportements ordinaires, ceux qui rendent la vie quotidienne possible.

Le point de départ

Le phishing exploite des réflexes normaux.

  1. 01

    Parce que vous attendiez quelque chose

    Un colis, un remboursement, une réponse. Le message tombe au moment où il devient plausible, parfois par simple coïncidence.

  2. 02

    Parce que le geste est habituel

    Cliquer sur un lien dans un message est une action que l'on fait des dizaines de fois par jour, sans y penser. C'est précisément cette absence de friction qui est utilisée.

  3. 03

    Parce qu'on veut régler le problème

    Face à une anomalie annoncée, le réflexe naturel est de vouloir la corriger tout de suite. Ce réflexe est sain dans la vie ordinaire.

  4. 04

    Parce que l'interlocuteur semble légitime

    Une administration, une banque, un service que l'on utilise vraiment. On ne remet pas spontanément en cause une identité que l'on reconnaît.

  5. 05

    Parce qu'on craint de perdre un accès

    Un compte suspendu, un service coupé. La perspective d'une perte pousse à agir plus vite que la perspective d'un gain.

Ce qu'il faut retenir ici

Le phishing n'exploite pas des comportements absurdes. Il exploite des réflexes humains ordinaires, et cherche à rendre une action inhabituelle suffisamment normale pour qu'on l'effectue sans vérifier.

Se faire prendre ne dit rien de votre intelligence ni de votre attention. Cela dit seulement qu'un message est arrivé au moment où il devenait crédible.

Les signes

Comment reconnaître un phishing ?

Ces signaux sont propres à l'hameçonnage. Ils portent sur ce que la demande vous réclame, pas seulement sur l'allure du message.

Quels signes doivent vous faire vérifier un message ?

  • Une sollicitation que vous n'attendiez pas

    Le signal le plus utile, et le plus souvent négligé. Une démarche que vous n'avez pas engagée vous-même mérite d'être vérifiée avant tout le reste.

  • Une demande d'identifiants

    Aucun organisme ne demande votre mot de passe, ni par message, ni par téléphone. Une page qui le réclame après un clic dans un message est à fermer.

  • Une demande de code reçu par SMS

    Un code de validation sert à autoriser une opération en cours. Le transmettre à quelqu'un revient à valider une opération que vous n'avez pas déclenchée.

  • Un lien ou un numéro imposé

    Quand le message insiste pour que vous passiez par son lien ou son numéro plutôt que par vos moyens habituels, c'est le passage qu'il faut refuser.

  • Une pièce jointe inattendue

    Facture, avis, convocation. Un document que vous n'attendiez pas est à vérifier auprès de l'organisme avant d'être ouvert.

  • L'impossibilité de vérifier ailleurs

    Si la demande n'apparaît nulle part dans votre espace client habituel, c'est qu'elle n'existe probablement pas.

Un message sans faute peut-il être un phishing ?

Oui, sans aucun doute.

L'idée qu'un message frauduleux se reconnaîtrait à ses fautes est une croyance ancienne et devenue trompeuse. Cybermalveillance.gouv.fr relève d'ailleurs, à propos des SMS frauduleux, un langage plus bref et comportant moins de fautes qu'auparavant. Un texte parfaitement rédigé ne dit donc rien de son authenticité, et un texte maladroit ne prouve pas davantage une fraude.

Un logo ou un nom connu prouvent-ils l'authenticité ?

Non, ce sont les éléments les plus faciles à copier.

Un logo est une image publique, récupérable en quelques secondes sur le site officiel. La mise en page peut être reprise depuis un vrai message reçu par ailleurs. Ces éléments servent à mettre en confiance, et ils appartiennent à la partie visible du message, celle que l'expéditeur contrôle entièrement.

Un message qui connaît mon prénom est-il forcément légitime ?

Non. Une information exacte ne valide pas l'ensemble.

Nom, prénom, ville, parfois un achat récent : ces informations circulent, notamment après des violations de données. Leur exactitude rend le message plus crédible sans rien prouver de l'expéditeur. C'est même l'un des ressorts les plus efficaces, car il désarme la méfiance.

Les fausses preuves

Ces éléments prouvent-ils qu'un message est authentique ?

Voici ce que l'on se dit, souvent à juste titre, en lisant un message qui paraît normal.
  • « Le logo est exact. »

  • « Mon prénom est indiqué. »

  • « Le message est parfaitement rédigé. »

  • « La mise en page ressemble aux vrais messages. »

  • « L'adresse ressemble à celle de l'organisme. »

  • « Certaines informations me concernant sont justes. »

  • « Le site affiche un cadenas. »

Chacun de ces éléments peut rendre une sollicitation crédible sans rien prouver de son authenticité.

Changer de question

Est-ce que ce message a l'air vrai ?

Puis-je vérifier cette demande sans utiliser ce message ?

La première question porte sur l'apparence, que l'expéditeur contrôle entièrement. La seconde porte sur un chemin qu'il ne contrôle pas.

La lecture qui change tout

Comment lire une adresse e-mail ou un lien suspect ?

On répète partout qu'il faut vérifier l'adresse. Encore faut-il savoir quelle partie regarde-t-on, et pourquoi celle-là plutôt qu'une autre.

Comment reconnaître le vrai domaine d'une adresse e-mail ?

Prenons une adresse fictive et découpons-la. Les couleurs et les numéros n'existent pas dans un vrai message : ils servent seulement à montrer la structure.

service-clientcourrierentreprise-exemple.fr

  1. Ce qui précède l'arobase

    Librement choisi par celui qui crée l'adresse. On peut y écrire n'importe quel mot rassurant : « securite », « support », « service-client ». Cette partie ne prouve rien.

  2. Le sous-domaine

    Une subdivision interne, choisie par le propriétaire du domaine. Il peut exister comme il peut être absent, et il n'apporte aucune garantie supplémentaire.

  3. Le domaineLa partie qui compte

    La partie décisive, et la seule. C'est elle qui a dû être enregistrée auprès d'un registre, et elle identifie réellement l'organisation propriétaire de l'adresse.

Le piège le plus fréquent

Un nom connu peut apparaître n'importe où dans l'adresse sans que le domaine lui appartienne. Dans une adresse du type « banque-exemple.securite-exemple.fr », le domaine réel reste « securite-exemple.fr » : le mot placé devant n'est qu'un sous-domaine, choisi librement.

Le domaine se lit juste avant l'extension, en partant de la fin.

Quelle partie d'une adresse web faut-il vérifier ?

Même exercice avec une adresse de site, elle aussi entièrement fictive.

https://compte.service-exemple.fr/connexion

  1. Le protocole

    Indique que la connexion est chiffrée entre votre appareil et le site. C'est une protection du transport, pas une carte d'identité du propriétaire.

  2. Le sous-domaine

    Choisi librement par le propriétaire du domaine. N'importe quel mot peut y figurer, y compris le nom d'une autre entreprise.

  3. Le domaine et son extensionLa partie qui compte

    La partie décisive. C'est elle qu'il faut comparer à l'adresse officielle que vous connaissez.

  4. Le chemin

    La page précise à l'intérieur du site. Il peut contenir n'importe quoi et ne renseigne en rien sur la légitimité.

Pour trouver le domaine, partez de la fin de l'adresse et remontez : l'extension, puis le mot juste avant. Tout ce qui se trouve encore avant n'est qu'un préfixe choisi librement.

Le cadenas ou le HTTPS prouvent-ils qu'un site est fiable ?

Ils protègent la connexion, pas votre confiance.

HTTPS chiffre les échanges entre votre appareil et le site : une personne qui intercepterait le trafic ne pourrait pas le lire. C'est une protection du transport de l'information.

Ce chiffrement ne dit rien de l'identité ni des intentions du propriétaire du site. Un certificat s'obtient aujourd'hui facilement et gratuitement, y compris pour un site frauduleux.

L'absence de HTTPS reste un mauvais signe. Sa présence, elle, ne constitue pas une preuve : c'est le domaine qu'il faut lire.

Le même procédé, d'autres canaux

Quelle différence entre phishing, smishing, vishing et quishing ?

Quatre mots pour une seule mécanique. Selon Cybermalveillance.gouv.fr, l'hameçonnage se pratique aussi bien par courriel que par SMS, par messagerie, sur les réseaux sociaux, par téléphone ou via un QR code.
  1. Quatre canaux

    E-mail, SMS, appel, QR code

    phishing, smishing, vishing, quishing

  2. Un seul et même procédé

    Usurper une identité de confiance

  3. Toujours le même but

    Obtenir une action de votre part

  • PhishingE-mail, principalement

    La forme historique et la plus répandue : un courriel qui usurpe l'identité d'un tiers de confiance.

    Ce qui change ici : L'adresse complète de l'expéditeur est consultable, ce qui en fait la variante où la vérification est la plus accessible.

  • SmishingSMS

    Le même procédé par message texte. Le mot vient de la contraction de « SMS » et de « phishing ».

    Ce qui change ici : L'expéditeur n'est souvent identifiable que par un numéro, ce qui rend l'authenticité beaucoup plus difficile à apprécier qu'avec une adresse e-mail.

  • VishingAppel téléphonique

    Le même procédé par la voix, au cours d'un appel. Le mot vient de « voice » et de « phishing ».

    Ce qui change ici : L'échange se déroule en direct, sans trace à relire, et la conversation laisse peu de place au temps de vérification.

  • QuishingQR code

    L'hameçonnage par QR code : un code frauduleux remplace ou imite un code légitime et mène vers un site qui ne l'est pas.

    Ce qui change ici : La destination n'est pas lisible avant le scan, ce qui retire justement l'élément que l'on vérifierait sur un lien écrit.

Ce sont quatre canaux pour un même procédé, et non quatre arnaques différentes. Ce qui change est ce que vous pouvez observer avant de décider ; ce qui ne change jamais, c'est qu'on attend de vous une action.

Les arnaques par SMS et par e-mail auront chacune leur page détaillée. En attendant, le classement par canal donne un aperçu de ce qui circule sur chacun.

Deux mots souvent confondus

Quelle différence entre phishing et spoofing ?

L'un désigne un objectif, l'autre un moyen. La confusion est fréquente et elle a une conséquence pratique.

Le phishing

Le phishing désigne l'objectif poursuivi : vous amener à faire quelque chose, cliquer, saisir, transmettre, payer.

Le spoofing

Le spoofing désigne un moyen : falsifier une information affichée, un nom d'expéditeur ou un numéro, pour paraître légitime.

La page consacrée au spoofing

Les deux se rencontrent souvent ensemble. Le spoofing rend une tentative de phishing plus crédible, mais on peut faire du phishing sans rien usurper techniquement, et une usurpation d'affichage peut servir à autre chose qu'à du phishing.

Concrètement, cela veut dire qu'un numéro ou un nom d'expéditeur correct ne constitue jamais une preuve d'origine.

En pratique

Comment vérifier un message suspect sans cliquer ?

Trois contrôles, du plus accessible au plus décisif. Le dernier rend les autres facultatifs.
  1. Contrôle 1

    Vérifier qui écrit réellement

    Afficher l'adresse complète de l'expéditeur, et non le seul nom affiché. Sur un téléphone, il faut souvent toucher le nom pour la faire apparaître. Puis lire le domaine, juste avant l'extension.

    À savoir : Cette vérification a une limite : une adresse peut être falsifiée à l'affichage. Un domaine qui semble correct rend donc le message plausible sans le prouver.

  2. Contrôle 2

    Vérifier par un chemin que vous choisissez

    Ouvrir l'application déjà installée, saisir soi-même l'adresse connue, passer par ses favoris, ou appeler un numéro trouvé sur un document officiel. Si la demande est réelle, elle apparaît dans votre espace habituel.

    À savoir : C'est la seule vérification qui échappe entièrement au message. Elle rend toutes les autres facultatives.

  3. Contrôle 3

    Se méfier de ce qui s'affiche

    Le nom d'expéditeur d'un SMS et le numéro présenté lors d'un appel peuvent être imités. Ce que vous lisez à l'écran est une information transmise, pas une identité vérifiée.

    À savoir : Raccrocher puis rappeler l'organisme sur un numéro trouvé par vos propres moyens reste la seule façon de savoir à qui vous parlez.

Un instant de réflexion

Vous recevez un message qui vous demande de confirmer vos informations. Avant toute chose, quel élément regarderiez-vous ?

Choisissez un élément pour voir ce qu'il permet réellement de savoir.

Il n'y a pas de mauvaise réponse : chacun de ces contrôles apprend quelque chose. Un seul, en revanche, ne dépend pas du message lui-même, et c'est celui qui permet réellement de trancher.

À garder en tête

Comment analyser un message suspect en 30 secondes ?

Cinq questions, dans cet ordre. Elles ne demandent aucune compétence technique et fonctionnent sur n'importe quel canal.
  1. Question 1

    Est-ce que j'attendais cette demande ?

    Une démarche que vous avez engagée vous-même n'a pas le même statut qu'une sollicitation qui arrive seule.

  2. Question 2

    Qu'est-ce qu'on me demande de faire, exactement ?

    Formuler l'action à voix haute suffit souvent à la rendre visible : cliquer, saisir un mot de passe, transmettre un code, payer.

  3. Question 3

    Pourquoi faudrait-il le faire tout de suite ?

    Si l'urgence vient du message lui-même et non de votre situation réelle, c'est un élément du message, pas du contexte.

  4. Question 4

    Que se passerait-il si je le faisais ?

    Un identifiant transmis, un accès ouvert, une somme envoyée. Nommer la conséquence rend la décision beaucoup plus simple.

  5. Question 5

    Puis-je vérifier autrement ?

    La question qui tranche. Si la réponse est oui, faites-le. Si elle est non, c'est déjà une réponse en soi.

Les prétextes qui reviennent

Quels sont les exemples de phishing les plus courants ?

Quatre situations décrites de façon générique. Aucun message n'est reproduit : ce qui compte ici est le mécanisme, pas la formulation exacte.

Le colis en attente

Une livraison serait bloquée, des frais resteraient à régler, ou une nouvelle date serait à confirmer.

Ce qu'on vous demande

Ouvrir un lien pour suivre le colis et régler une petite somme.

Pourquoi ça semble crédible

Presque tout le monde attend un colis à un moment donné. Le montant demandé est volontairement faible, ce qui rend le paiement moins réfléchi qu'un achat ordinaire.

Comment vérifier

Ouvrir l'application ou le site du transporteur par vos propres moyens, et retrouver le numéro de suivi de votre commande depuis la boutique où vous avez acheté.

L'alerte de sécurité bancaire

Une opération suspecte aurait été détectée, et il faudrait la confirmer ou l'annuler rapidement.

Ce qu'on vous demande

Cliquer, se connecter, puis valider une opération ou communiquer un code reçu.

Pourquoi ça semble crédible

Le message reprend une préoccupation légitime, la sécurité du compte, et se présente comme une protection plutôt que comme une demande.

Comment vérifier

Ouvrir l'application bancaire déjà installée, ou appeler le numéro figurant au dos de la carte. Jamais le numéro fourni par le message.

Le remboursement administratif

Une somme serait due, un dossier à compléter, ou un document à mettre à jour avant une date limite.

Ce qu'on vous demande

Saisir des coordonnées bancaires sur un formulaire pour recevoir un versement.

Pourquoi ça semble crédible

L'autorité invoquée décourage la vérification, et la perspective d'un versement rend la demande agréable plutôt que suspecte.

Comment vérifier

Se connecter à son espace personnel officiel en saisissant soi-même l'adresse. Une somme réellement due y figure toujours.

La connexion inhabituelle

Une connexion depuis un appareil inconnu aurait été détectée, et le compte devrait être sécurisé.

Ce qu'on vous demande

Cliquer pour « sécuriser » le compte, puis saisir ses identifiants.

Pourquoi ça semble crédible

Le message imite une notification de sécurité réelle, que beaucoup de services envoient effectivement.

Comment vérifier

Ouvrir le service par vos propres moyens et consulter l'historique de connexion dans les paramètres du compte.

Si c'est déjà arrivé

Que faire si j'ai cliqué sur un lien de phishing ?

La réponse dépend de ce que vous avez fait, et pas seulement du fait d'avoir cliqué. Voici les premiers gestes selon la situation.
  • J'ai seulement ouvert le message

    Ouvrir un message ne déclenche pratiquement jamais rien à lui seul. Ne cliquez sur rien, ne répondez pas, et supprimez-le si vous n'en avez pas besoin comme preuve.

  • J'ai cliqué, mais je n'ai rien saisi

    Fermez la page sans rien remplir. Par précaution, vérifiez que votre appareil est à jour et restez attentif aux jours suivants à toute sollicitation faisant suite à ce message.

  • J'ai saisi un mot de passe

    Changez-le immédiatement sur le service concerné, en vous y connectant par vos propres moyens. Changez-le également partout où vous utilisiez le même, et activez la double authentification lorsque le service le propose.

  • J'ai communiqué des informations bancaires

    Contactez votre banque sans attendre pour signaler la situation et faire opposition si nécessaire. Conservez les preuves : message reçu, captures d'écran, adresses.

  • J'ai effectué un paiement

    Prévenez votre banque immédiatement, conservez toutes les preuves, et engagez les démarches de signalement. Plus le signalement est rapide, plus les options restent ouvertes.

Vous pensez avoir été victime ?

Le détail des démarches, les bons interlocuteurs officiels et la marche à suivre selon votre situation sont réunis sur notre page d'aide.

Voir quoi faire maintenant

Les habitudes qui aident

Comment se protéger du phishing ?

Quelques habitudes qui réduisent nettement la portée d'une tentative, même réussie.
  • Ouvrir soi-même le service concerné

    L'habitude la plus efficace, et la plus simple. Passer par son application ou ses favoris plutôt que par un lien reçu retire au message tout pouvoir sur la suite.

  • Ne jamais transmettre un code de validation

    Un code reçu par SMS autorise une opération en cours. Personne n'a de raison légitime de vous le demander, quel que soit le motif invoqué.

  • Activer la double authentification

    Recommandée par Cybermalveillance.gouv.fr. Un mot de passe dérobé ne suffit alors plus à ouvrir le compte, ce qui réduit fortement la portée d'un phishing réussi.

  • Utiliser un mot de passe différent par service

    Également recommandé par le dispositif public. Cela évite qu'un seul identifiant compromis n'ouvre l'ensemble de vos comptes.

  • Maintenir ses appareils à jour

    Les mises à jour corrigent des failles qu'une page frauduleuse pourrait chercher à exploiter après un clic.

  • Traiter les pièces jointes inattendues avec prudence

    Un document que vous n'attendiez pas se vérifie auprès de l'organisme avant d'être ouvert, jamais après.

La méthode générale, applicable à toute sollicitation et pas seulement au phishing, est détaillée sur le guide anti-arnaque.

Où signaler un phishing ?

Vous pouvez vérifier un numéro, un site ou une adresse, consulter les alertes déjà remontées et signaler ce que vous avez reçu. Les dispositifs officiels de signalement y sont également rassemblés.

Vérifier ou signaler

La synthèse

Si vous ne retenez que cinq choses

De quoi expliquer le phishing à quelqu'un d'autre, ce qui reste la meilleure preuve qu'on l'a compris.
  1. Le phishing cherche avant tout à vous faire agir : c'est vous qui réalisez l'action.

  2. Une apparence crédible, logo compris, ne prouve jamais l'authenticité.

  3. L'urgence annoncée sert à réduire votre temps de réflexion.

  4. Le domaine, juste avant l'extension, est la seule partie décisive d'une adresse.

  5. Vérifier par un moyen que vous choisissez vous-même est le seul contrôle qui tranche.

Le Radar

Les campagnes d'hameçonnage en circulation.

Le procédé change peu, les habillages changent souvent.
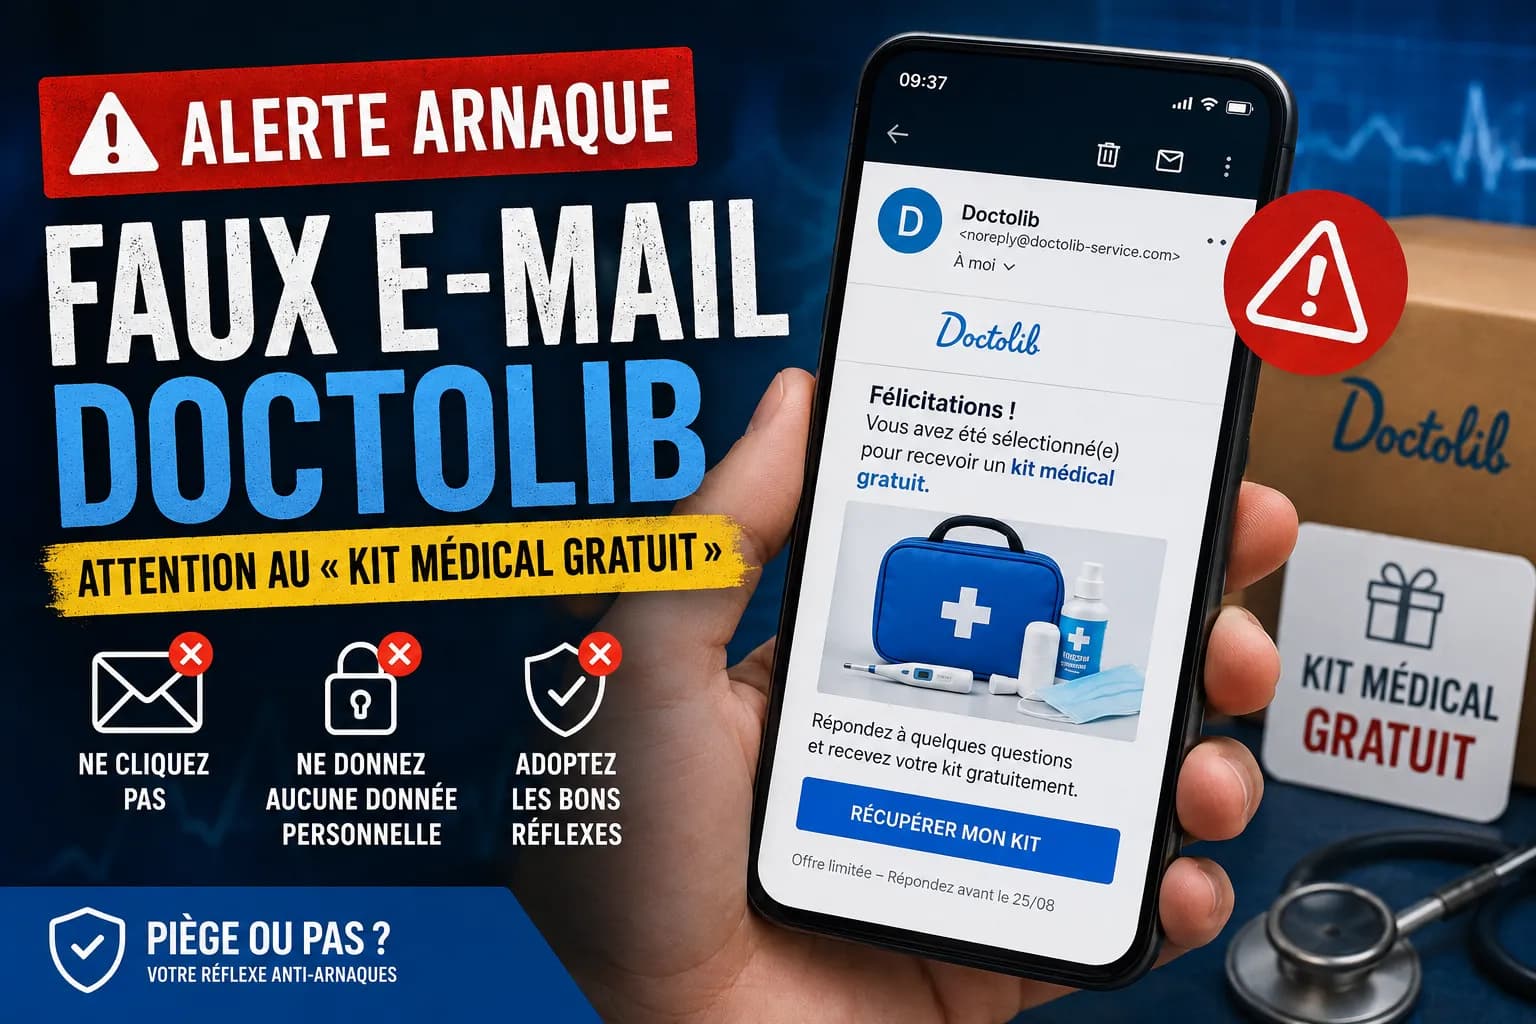
  • Visuel d’alerte PIÈGE OU PAS ? sur une campagne de phishing usurpant Doctolib, avec un faux e-mail promettant un kit médical gratuit et les bons réflexes à adopter : ne pas cliquer, ne transmettre aucune donnée personnelle et vérifier directement sur le service officiel.
    Alertes en circulation

    Arnaque Doctolib : attention au faux kit médical gratuit

    Des escrocs usurpent l’identité de Doctolib avec un faux e-mail promettant un kit médical gratuit. Découvrez comment fonctionne cette tentative de phishing, les signes à repérer et les bons réflexes à adopter.

    SébastienMis à jour le 23 août 20266 min

Questions fréquentes

Questions fréquentes sur le phishing.

Transparence

D'où viennent ces informations.

Chacune de ces pages a été ouverte et lue pour rédiger celle-ci.

Informations vérifiées le 24 août 2026

Sources officielles consultées

Une précision utile

Ce que vous lisez sur cette page

Ce qui est vérifié
Les définitions du phishing, du smishing, du vishing et du quishing, les canaux employés, ainsi que les mesures de prévention et de réaction. Chacune provient des organismes publics cités ci-dessus, avec leur date de mise à jour.
Ce qui est expliqué
La lecture d'une adresse e-mail ou d'une adresse web, et le rôle exact de HTTPS. Ce sont des faits techniques établis, reformulés ici dans un langage volontairement simple ; aucune source publique consultée ne les énonce sous cette forme.
Ce qui relève du bon sens
Les formulations proposées pour différer une décision ou refuser une demande. Elles n'ont aucune valeur réglementaire et s'adaptent à chaque situation.

Cette page ne publie aucun chiffre. Les statistiques disponibles sur le phishing varient fortement selon les périmètres et les méthodes de comptage, et aucune n'a pu être recoupée sur une source primaire suffisamment explicite pour être citée ici sans risque d'induire en erreur.

Vous savez comment ça marche. Reste à le reconnaître en situation.

Les simulations reprennent ces mêmes mécaniques, gratuitement et sans inscription.

Tester mes réflexes